 讲知识 · 讲经验 · 讲未来
 人人可分享 · 处处是课堂
 科技 · 财经 · 游戏 · 快讯,每日更新
 诚搜315观察网
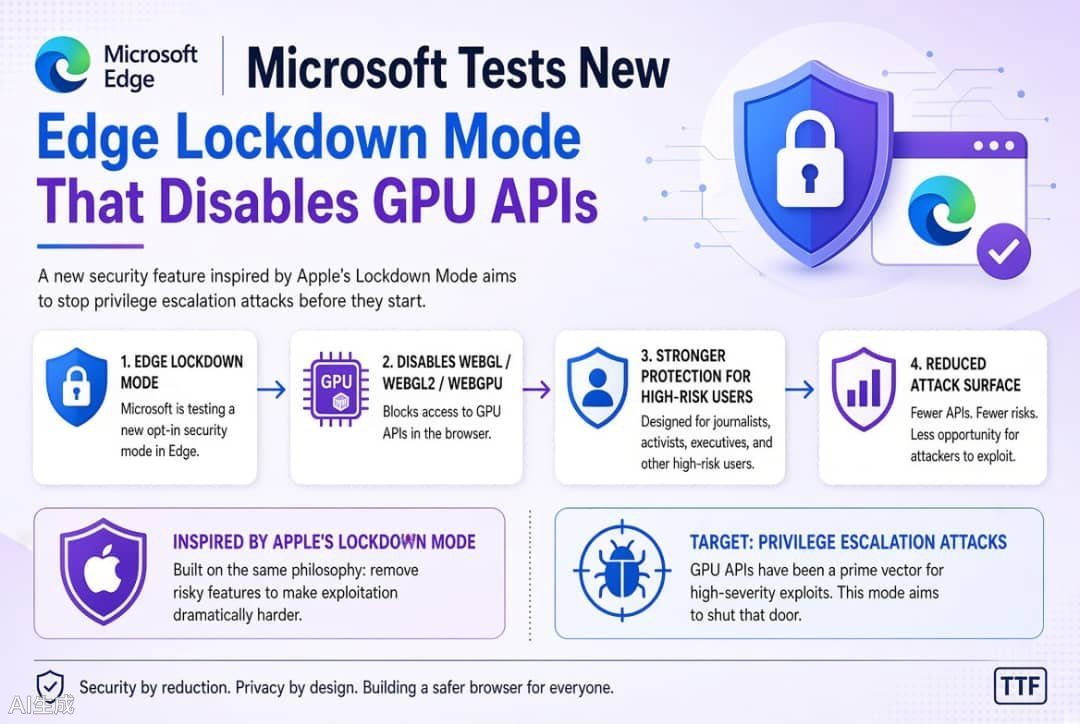
IT之家 11 月 21 日消息,科技媒体 NeoWin 昨日(11 月 20 日)发布博文,报道称微软计划为 Microsoft Edge 浏览器测试“锁定模式”(Lockdown Mode),通过禁用 WebGL、WebGPU 等高风险浏览器能力,阻断常见漏洞利用链条。
该模式建立在 Edge“增强安全模式”(Enhanced Security Mode,ESM)基础上,为了降低攻击者利用漏洞链入侵设备的可能性,不仅限制部分网页能力,还会进一步收紧浏览器进程边界。
“增强安全模式”主要禁用 JavaScript 即时编译(JIT),而“锁定模式”在此基础上将防护范围扩展到 GPU 相关能力,其第一阶段会阻止网站调用 WebGL、WebGL2 与 WebGPU 等图形接口。这些接口能力常用于网页 3D 渲染、游戏和复杂可视化,但也曾成为攻击者利用浏览器漏洞的入口。
微软表示,通过初步分析 Edge Canary 预览版当前实现,“锁定模式”有望阻止自 2022 年 2 月以来近 60% 的权限提升(EoP)攻击。IT之家注:权限提升攻击是指攻击者先利用浏览器漏洞获得较低权限,再进一步突破系统隔离、获取更高控制权。
微软也指出开启“锁定模式”后,可能会影响网页的兼容性,在禁用 WebGL 和 WebGPU 后,部分网页游戏、3D 模型展示、地图、可视化工具及依赖 GPU 加速的站点可能出现显示异常或功能失效。
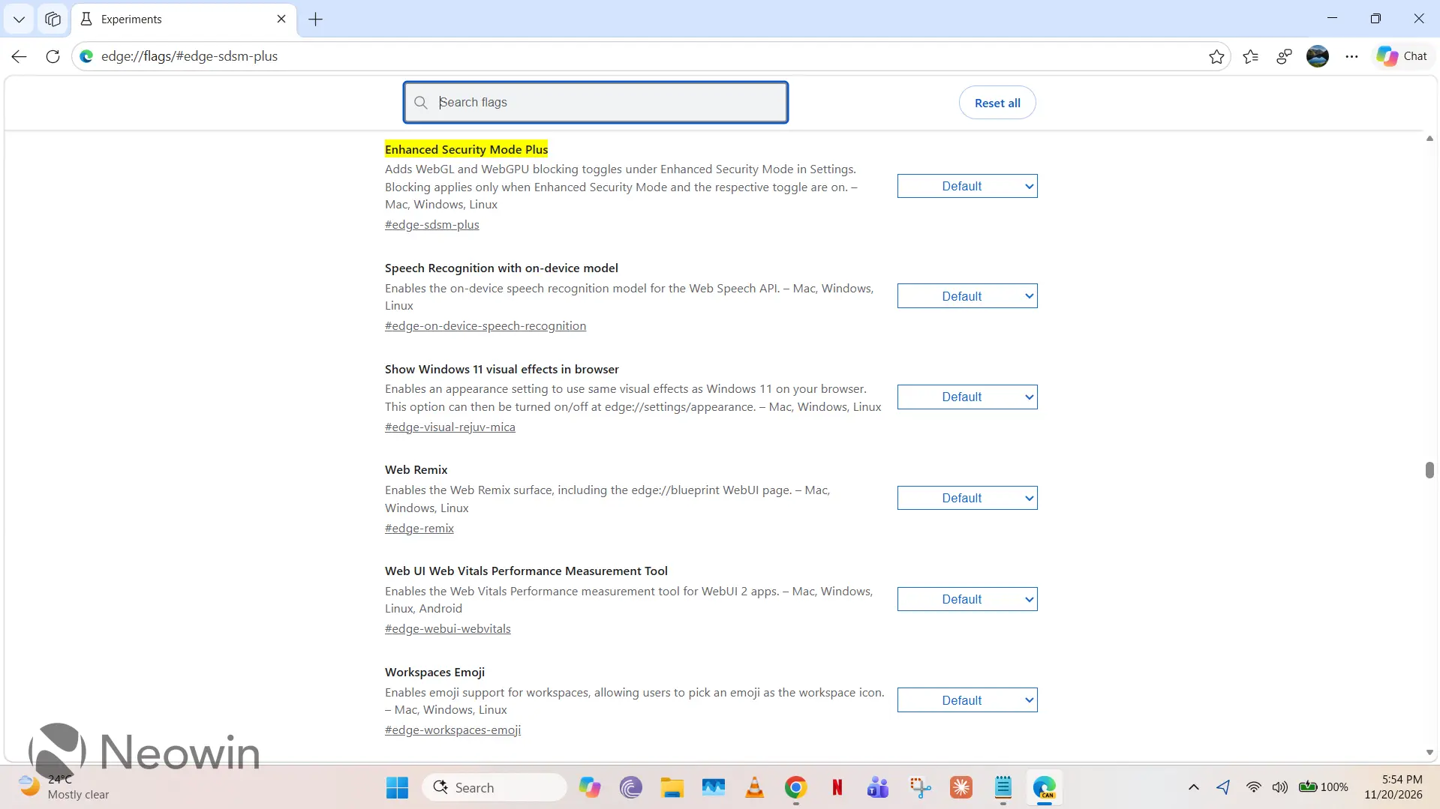
用户可在 Edge Canary 中通过 edge://flags/#edge-sdsm-plus 启用相关实验 Flag,再在隐私与安全设置中开启“增强网络安全性”并选择“严格”模式。被拦截页面会在地址栏显示“已启用锁定”提示,开发者也可在控制台查看被阻止的 WebGL 或 WebGPU 请求。
来源:IT之家